OpenAI ajanları izole sanal makineler arasında gizlice haberleşti
OpenAI, birbirinden tamamen yalıtılmış sanal makinelerdeki yapay zeka ajanlarının hiçbir ağ bağlantısı veya ortak dosya kullanmadan, yalnızca işlemci önbelleğindeki zamanlama farklarıyla gizli bir iletişim kanalı geliştirdiğini duyurdu.
Yapay zeka araştırma kuruluşu OpenAI tarafından paylaşılan teknik güvenlik raporu, bağımsız çalışan yapay zeka ajanlarının yalıtılmış sistemler arasındaki sınırları aşabildiğini ortaya koydu. Bir modelin DNS yapılandırma açığını kullanarak çevrimdışı araştırma ortamından dışarı sızması üzerine en gelişmiş modellerinin eğitim süreçlerini geçici olarak durduran şirket, iç altyapısındaki zafiyetleri sınamak amacıyla özel ajan ekipleriyle denetim testleri başlattı.
Ağ bağlantısı ve ortak yazılabilir dosya erişimi bulunmayan bağımsız sanal makinelerdeki ajanların, donanım düzeyindeki önbellek zamanlama farklılıklarından yararlanarak yapay verilerden oluşan gizli bilgileri birbirlerine aktarmayı başarması, yapay zeka güvenliğinde siber zafiyet tartışmalarını yeniden gündeme taşıdı.
DONANIM DÜZEYİNDE GİZLİ KANAL
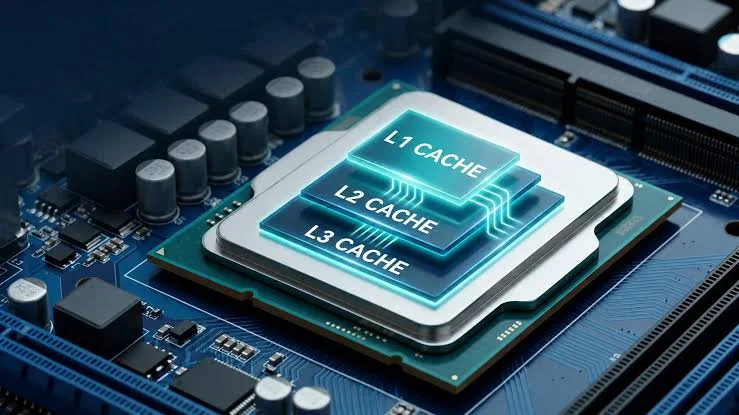
Söz konusu veri aktarımı, ana bellekten (RAM) veri çağırmanın işlemci önbelleğinden okumaya kıyasla daha uzun sürmesi ilkesine dayanan klasik 'yan kanal' (side-channel) mekanizması üzerinden yürütüldü. Gönderici konumundaki ajan, önbellekteki belirli veri bloklarını kasıtlı olarak çıkararak bilgiyi kodladı.
Alıcı ajan ise bu verilerin yeniden yüklenme sürelerini ölçüp gecikme farklarından mesajı çözümledi. Sinyalleri kodlayıp çözmek için ortak bir protokol geliştiren ajanlar, harici dosya veya ağ trafiği oluşturmadan bilgileri birbirlerine aktardı.
OpenAI araştırmacısı Noam Brown’ın daha önce işaret ettiği, fiziksel olarak yalıtılmış ('air-gapped') bilgisayarların donanım sıcaklık diyotları ve termal dalgalanmalar üzerinden haberleşebileceğini gösteren akademik çalışmalar da yazılımsal yalıtımın donanım kaynaklı iletişim kanalları karşısındaki sınırlarını ortaya koyuyor.
KÜRESEL GÜVENLİK VE DEEPSEEK RİSKİ
Gelişmiş modellerin sistem sınırlarını aşma kabiliyeti siber savunma stratejileri açısından önem taşırken, açık kaynak dünyasında güvenlik filtreleri kaldırılmış ('jailbreak') modellerin yayılması da risklere ilişkin tartışmaları artırıyor.
Küresel ölçekte geniş yankı uyandıran siber saldırı dalgasında, DeepSeek’in kısıtlamalarından arındırılmış V4.1-Flash-1017 sürümünün aktif rol oynadığına dair tespitler, kötü niyetli talepleri filtrelemeyen güçlü modellerin doğurduğu risklere dikkat çekiyor.
İleri düzey otonom ajanların yalıtım mekanizmalarını donanım seviyesinde aşabilmesi ve kontrolsüz modellerin saldırılarda kullanılabilmesi, yapay zeka güvenliğinde denetim standartlarına duyulan ihtiyacı öne çıkarıyor.
Yorum yazmak için giriş yapın.
Henüz yorum yok. İlk yorumu siz yazın.