
InjectEave, analog bileşenlerden 30 metreye kadar dinleme yapabiliyor
HKUST ve PolyU araştırmacıları, elektromanyetik enjeksiyon yoluyla kulaklık ve akıllı ev cihazlarından bilgi sızdırabilen InjectEave adlı saldırı yöntemini geliştirdi. Sistem, analog bileşenleri hedef alarak duvar arkasından 30 metreye kadar ses ve kullanım verisi elde edebiliyor.
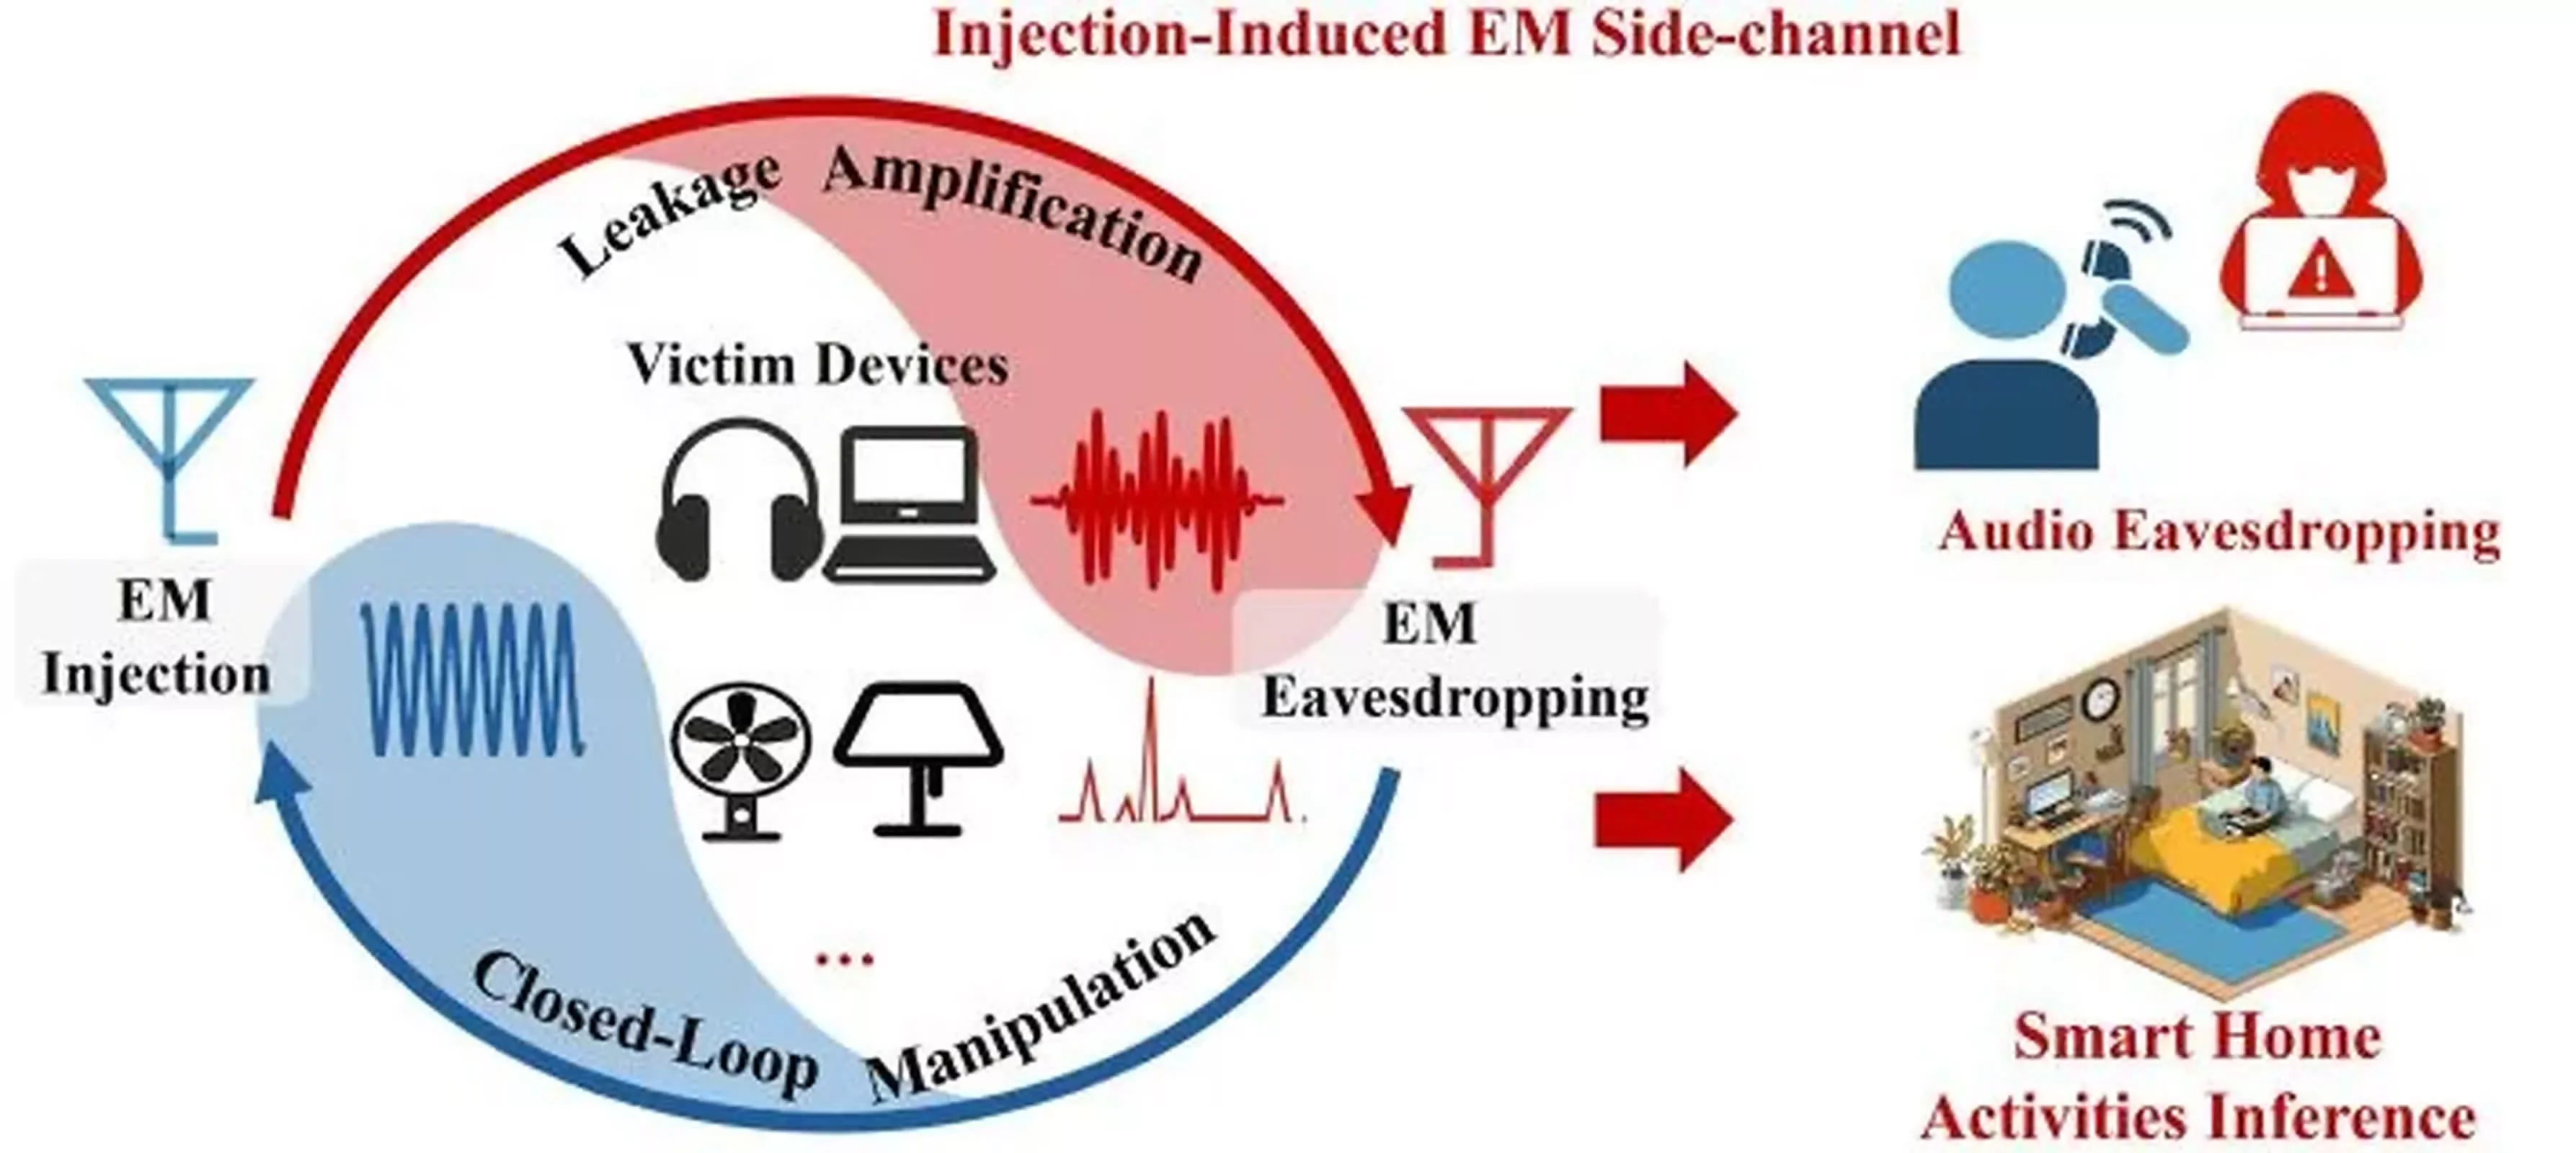
Guangzhou’daki Hong Kong Bilim ve Teknoloji Üniversitesi (HKUST) ile Hong Kong Politeknik Üniversitesi araştırmacıları, elektronik cihazların analog bileşenlerinden veri sızdırabilen yeni bir yan kanal saldırı yöntemi geliştirdi. USENIX Security 2026 konferansında sunulan 'InjectEave' adlı sistem, geleneksel pasif sinyal toplama yöntemlerinden farklı olarak hedef cihaza 0-9 MHz aralığında aktif elektromanyetik sinyaller gönderiyor. Araştırmacılar bu yolla amplifikatör ve analog-dijital dönüştürücü gibi doğrusal olmayan donanım bileşenlerini hedef alarak cihazdan yeniden yayılan sinyaller üzerinden ses ve kullanım bilgilerine ulaşabiliyor.
AKTİF YAN KANAL
InjectEave’in çalışma prensibi, dışarıdan enjekte edilen radyo frekanslarının cihazın analog devrelerinde ses ve güç tüketimine ilişkin sinyallerle karışmasına dayanıyor. Doğrusal olmayan bileşenlerde oluşan bu etkileşim, bilginin yeniden elektromanyetik sinyal olarak dışarı yayılmasına neden oluyor. Sistem daha sonra bu sinyalleri analiz ederek cihazın işlediği seslere veya çalışma durumuna ilişkin bilgi çıkarıyor. Sızıntının dijital veri hattından değil fiziksel donanım davranışından kaynaklanması, saldırıyı klasik ağ ve yazılım güvenliği yöntemlerinden farklı bir noktaya taşıyor.
30 METRE MESAFE
Araştırmacılar yöntemi Sony, Apple, Philips, UGreen ve HP tarafından üretilen kablolu ve kablosuz kulaklıkların yanı sıra Xiaomi markalı akıllı lambalar ve fanlar üzerinde test etti. Yazılım tanımlı radyolar ve RF güç amplifikatörleriyle gerçekleştirilen deneylerde, duvar ve mobilya gibi fiziksel engellerin arkasından da veri alınabildiği belirtildi. Otel odaları ve ofis ortamlarında yapılan testlerde 30 metreye kadar mesafeden anlaşılabilir ses verileri ile cihazların kullanım biçimlerine ilişkin sinyaller elde edildi.
SES VE KULLANIM
Sistem yalnızca konuşma içeriğinin yakalanmasına değil, cihazın ne zaman çalıştığını gösteren denetim sinyallerinin de izlenmesine imkan veriyor. Araştırmacıların testlerinde özel konuşmalara ilişkin ses verilerinin yanı sıra cihazların aktif olup olmadığına dair kullanım kalıpları da tespit edildi. Bu durum, özellikle kurumsal ortamlarda veri gizliliği ve ticari bilgi güvenliği açısından analog donanım kaynaklı yeni bir risk alanına işaret ediyor.
ANALOG AÇIKLAR
InjectEave’in hedef aldığı sızıntı, yazılım katmanında veya şifrelenmiş veri iletişiminde değil, doğrudan cihazların analog bileşenlerinde ortaya çıkıyor. Bu nedenle şifreleme, maskeleme ve rastgeleleştirme gibi dijital güvenlik yöntemleri tek başına bu tür bir saldırıyı engelleyemiyor. Sorunun fiziksel elektronik davranıştan kaynaklanması, donanım tasarımında elektromanyetik sızıntıların da güvenlik mimarisinin bir parçası olarak ele alınmasını gerektiriyor.
FİZİKSEL SAVUNMA
Araştırmacılar ekranlama, filtreleme ve bükümlü kablolama gibi fiziksel önlemlerin elektromanyetik sızıntıyı azaltabileceğini, ancak tek başına tam koruma sağlamadığını belirtiyor. Bu nedenle savunmanın yalnızca yazılım ve şifreleme katmanlarında değil, analog devre tasarımından bileşen yerleşimine kadar donanım seviyesinde de uygulanması gerekiyor. InjectEave çalışması, tüketici elektroniğinden kurumsal sistemlere kadar farklı cihazlarda analog bileşenlerin güvenlik açısından yeniden değerlendirilmesi gerektiğini ortaya koyuyor.
Yorum yazmak için giriş yapın.
Henüz yorum yok. İlk yorumu siz yazın.