
İnternet bağlantılı araçlar sanılandan daha fazla kişisel veri paylaşıyor olabilir
Northeastern Üniversitesi ve Consumer Reports’un araştırması, otomotiv uygulamalarının şasi numarası, e-posta ve konum verilerini dış şirketlere aktardığını ortaya koydu. 19 markayı kapsayan bulgular, sektörde gizlilik ve şeffaflık tartışmalarını yeniden gündeme taşıdı.
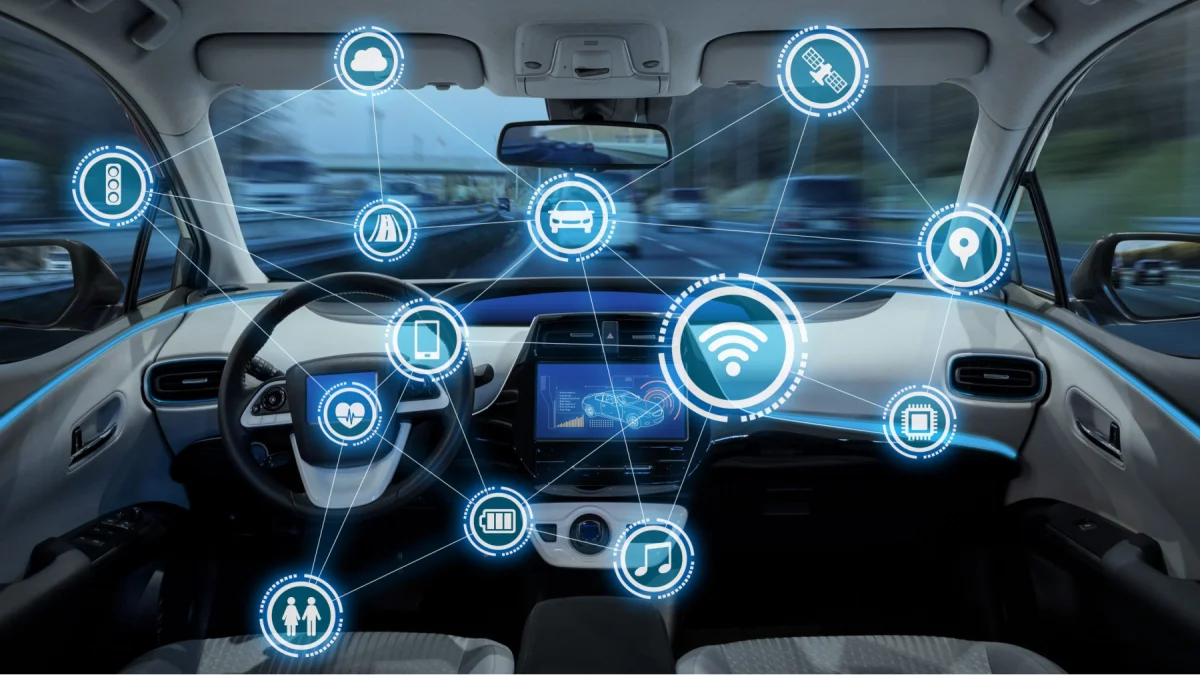
Sürücü deneyimini ve araç içi navigasyonu iyileştirme vaadiyle sunulan bağlantılı araç teknolojileri, mobil uygulamalar üzerinden yürütülen veri paylaşımı nedeniyle tartışılıyor. Northeastern Üniversitesi araştırmacılarının Consumer Reports ile gerçekleştirdiği bağımsız çalışmada, 19 farklı markaya ait 21 araç incelendi.
UYGULAMALARDA VERİ PAYLAŞIMI
Araştırmada, otomotiv markalarının mobil uygulamalarının Araç Kimlik Numarası (VIN), kullanıcı e-posta adresleri ve hassas konum bilgilerini dış şirketlere ilettiği belirlendi. Verilerin aktarıldığı kuruluşlar arasında Adobe Analytics, Acxiom ve Contentsquare gibi veri aracıları ve analiz şirketleri bulunuyor. Uzmanlar, şifrelenmiş araç ağ trafiği yerine mobil uygulamaların veri akışlarını inceleyerek paylaşımın kapsamını ortaya koydu.
Şasi numarasının e-posta adresi ve konum bilgisiyle eşleştirilmesi, sürücünün kimliği ile dijital ayak izinin bir araya getirilmesini sağlıyor. Bu bilgiler, kalıcı tanımlayıcılar üzerinden ticari veri pazarına açık hale geliyor. Sürücülere kolaylık sağlamak için geliştirilen uygulamalar üzerinden yapılan geniş ölçekli paylaşım, bağlantılı araç hizmetlerinin gizlilik boyutunu tartışmanın merkezine taşıyor.
HONDA’DAN SİLME TALEBİ
İncelemenin kapsamı, General Motors’un sürüş verilerini sigorta şirketlerine sattığına ilişkin iddiaların ardından genişletildi. Bulguların şirketlerle paylaşılması, otomotiv üreticilerinin veri politikalarında değişikliklere yol açtı. Honda, veri analitiği ortağı Amplitude’dan daha önce aktarılan VIN ve konum verilerini silmesini istedi. Şirket, uygulamasını güncelleyerek coğrafi konum aktarımını da durdurdu.
General Motors ve Honda ise verilerin üçüncü taraflarca bağımsız olarak kullanılmasını veya satılmasını engelleyen sıkı sözleşme hükümleri bulunduğunu savunuyor. Ancak mevcut gizlilik politikaları, hangi dış veri aracılarıyla çalışıldığını açıkça belirtmiyor. Şirketlerin sözleşmelere dayanan güvenlik açıklamalarına rağmen bu kuruluşların adlarının paylaşılmaması, sektördeki şeffaflık eksikliğini derinleştiriyor.
AÇIK RIZA ÇAĞRISI
Araçlar internete bağlı akıllı sistemlere dönüşürken kişisel verilerin ticari olarak nasıl kullanılacağını bilmek, satın alma kararlarında finansal bir değerlendirme ölçütü haline geliyor. Sektör temsilcileri, daha sıkı denetim mekanizmaları kurulmasını talep ediyor. Araştırma ekibinden David Choffnes, gereksiz veri toplanmasını reddeden kullanıcıların temel araç işlevlerinden mahrum bırakılmaması gerektiğini vurguluyor.
Choffnes, açık rıza mekanizmalarının zorunlu hale getirilmesini de istiyor. Küresel otomotiv pazarındaki üreticilerin dijital veri güvenliği standartlarını şeffaflaştırmaması halinde müşteri sadakati kaybı yaşayabileceği öngörülüyor. Düzenleyici kurumların uygulayabileceği yüksek cezai yaptırımlar da şirketlerin karşılaşabileceği riskler arasında bulunuyor.
Yorum yazmak için giriş yapın.
Henüz yorum yok. İlk yorumu siz yazın.