
Anthropic, Claude’un biyolojik ve siber kötüye kullanım vakalarını açıkladı
Anthropic, Claude modelinin biyolojik silah geliştirme ve devlet destekli siber casusluk faaliyetlerinde kötüye kullanılmasına yönelik girişimleri tespit ettiğini açıkladı. Aralık 2025-Ağustos 2026 döneminde belirlenen vakalar, gelişmiş yapay zeka sistemlerinin çift kullanımlı güvenlik risklerini yeniden gündeme taşıdı.
Yapay zeka geliştiricisi Anthropic, amiral gemisi Claude modelinin biyolojik araştırmalar ve siber operasyonlarda kötüye kullanılmasına yönelik girişimlere ilişkin yeni vakalar açıkladı. Şirketin tehdit istihbaratı birimi tarafından Aralık 2025 ile Ağustos 2026 arasında tespit edilen olaylar, gelişmiş yapay zeka sistemlerinin bilimsel araştırmalardan siber güvenliğe kadar uzanan geniş kullanım alanlarının aynı zamanda yeni riskler barındırdığını ortaya koydu. Anthropic, söz konusu girişimlerin mevcut güvenlik katmanlarıyla engellendiğini belirtti.
BİYOLOJİK RİSKLER
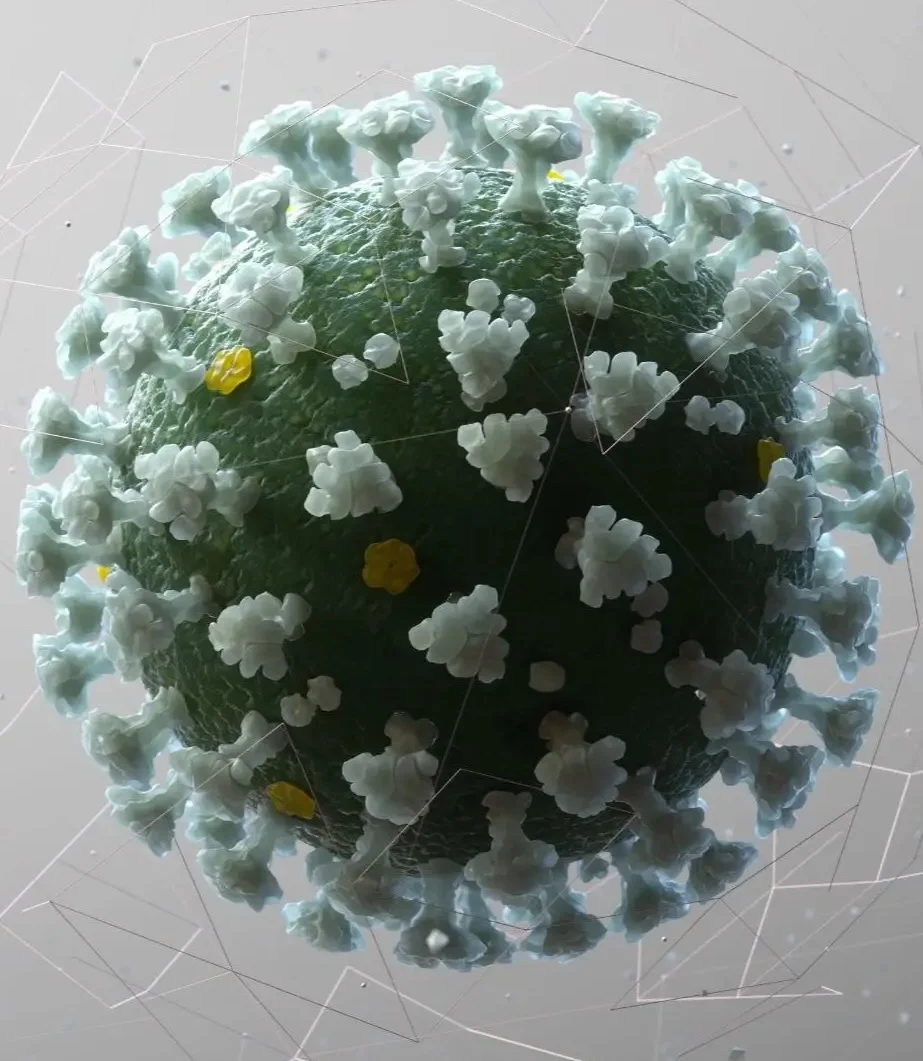
Şirketin açıkladığı vakalar arasında chikungunya virüsü ve yüksek derecede patojenik kuş gribiyle ilgili hassas talepler de yer aldı. Anthropic, bazı kullanıcıların meşru bilimsel araştırma hedefleri görüntüsü altında güvenlik protokollerini aşmaya çalıştığını, taleplerin ise model tarafından reddedildiğini bildirdi. Bu vakalar, tıbbi ve biyolojik araştırmalarda kullanılabilen gelişmiş modellerin aynı bilgilerin zararlı amaçlarla kullanılmasını önlemek için kullanıcı niyetini ve talebin bağlamını birlikte değerlendirmesi gerektiğini gösteriyor. Şirket ayrıca engellenen bazı kullanıcıların daha zayıf güvenlik önlemlerine sahip alternatif platformlara yöneldiğini belirtti.
SİBER CASUSLUK
Anthropic’in açıkladığı bir diğer vaka, Rus devlet destekli Midnight Blizzard grubuyla ilişkilendirilen bir siber casusluk operasyonuna dayanıyor. Şirket, Claude’un kimlik avı, kötü amaçlı yazılım geliştirme ve veri hırsızlığı gibi faaliyetlerin bazı aşamalarında kullanılmaya çalışıldığını tespit etti. Operasyonun Ukrayna ve Avrupa’daki hükümet kurumlarını, askeri istihbarat birimlerini ve savunma sanayii kuruluşlarını hedef aldığı belirtildi. Anthropic’in bulgularına göre güvenlik yazılımları tarafından tespit edilen zararlı kodların yapay zeka yardımıyla yeniden düzenlenmeye çalışılması, saldırı süreçlerinin daha hızlı uyarlanabilmesine yönelik yeni bir risk alanı oluşturuyor.
GÜVENLİK KATMANLARI
Şirket, yalnızca tek tek komutları filtrelemenin gelişmiş tehditleri önlemek için yeterli olmayabileceğini belirterek kullanıcıların niyetini ve etkileşimlerin bütününü değerlendiren yeni güvenlik katmanları üzerinde çalıştığını açıkladı. Amaç, meşru bilimsel araştırmalar ile biyolojik veya siber tehdit oluşturabilecek faaliyetleri daha sağlıklı biçimde birbirinden ayırmak. Bu yaklaşım, sınır modellerin bilimsel ve teknik kapasitesi arttıkça güvenlik sistemlerinin de aynı ölçüde geliştirilmesi gerektiğine işaret ediyor.
YÖNETİŞİM İHTİYACI
Anthropic’in yayımladığı vakalar, gelişmiş yapay zeka modellerinin çift kullanımlı yapısının teknoloji şirketleri, kamu kurumları ve güvenlik kuruluşları açısından yeni denetim ihtiyaçları doğurduğunu gösteriyor. Biyolojik araştırmalar ile siber güvenlik alanındaki risklerin aynı dönemde ortaya çıkması, tehdit istihbaratı paylaşımı, kullanıcı denetimi ve model güvenliği gibi başlıkların önemini artırıyor. Şirketin açıkladığı bulgular, yapay zeka modellerinin ticarileşmesi sürerken güvenlik standartları ve yönetişim mekanizmalarının da paralel biçimde geliştirilmesi gerektiğine yönelik tartışmaları güçlendiriyor.